Domain vdll.de kaufen?
Wir ziehen mit dem Projekt
vdll.de um.
Sind Sie am Kauf der Domain
vdll.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vdll.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie beeinflusst die Steuerungssoftware die Effizienz und Leistung von industriellen Maschinen und Anlagen in den Bereichen Fertigung, Automatisierung und Logistik?
Die Steuerungssoftware spielt eine entscheidende Rolle bei der Optimierung der Effizienz und Leistung von industriellen Maschinen und Anlagen, da sie die Prozesse automatisiert und überwacht. Durch die präzise Steuerung der Maschinen können Produktionsabläufe optimiert und Ausfallzeiten minimiert werden. Zudem ermöglicht die Software die Integration von verschiedenen Systemen, was zu einer effizienteren und nahtloseren Produktion führt. Darüber hinaus ermöglicht die Steuerungssoftware die Erfassung und Analyse von Daten, um Prozesse kontinuierlich zu verbessern und die Leistung der Anlagen zu maximieren. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Flexible Automatisierung der Konstruktion und Fertigung elektrischer Leitungssätze, Taschenbuch von Gunther Reinhart, Springer Berlin,Flexible Automatisierung Der Konstruktion Und Fertigung Elektrischer Leitungssätze, Taschenbuch Von Gunther Reinhart, Springer Berlin, 978-3-540-19003-5, Seitenanzahl: 18354,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatisierung des Arbeitsablaufes in der spanabhebenden Fertigung, Taschenbuch von Herwart Opitz, VS Verlag für Sozialwissenschaften,Automatisierung Des Arbeitsablaufes In Der Spanabhebenden Fertigung, Taschenbuch Von Herwart Opitz, Vs Verlag Für Sozialwissenschaften, 978-3-663-03533-6, Seitenanzahl: 4554,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatisierung in Materialfluss und Logistik, Taschenbuch von Klaus Krämer, Deutscher Universitätsverlag, 978-3-8244-2152-7Automatisierung In Materialfluss Und Logistik, Taschenbuch Von Klaus Krämer, Deutscher Universitätsverlag, 978-3-8244-2152-7, Seitenanzahl: 25074,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Wie hat die Entwicklung von Maschinen die Produktivität in der Industrie, die Effizienz in der Landwirtschaft und die Automatisierung in der Fertigung beeinflusst?
Die Entwicklung von Maschinen hat die Produktivität in der Industrie durch die Automatisierung von Arbeitsprozessen und die Erhöhung der Arbeitsgeschwindigkeit deutlich gesteigert. In der Landwirtschaft hat sie die Effizienz durch den Einsatz von Traktoren, Erntemaschinen und anderen Geräten verbessert, was zu einer höheren Ernteausbeute und geringeren Arbeitskosten führt. In der Fertigung hat die Entwicklung von Maschinen die Automatisierung vorangetrieben, was zu einer schnelleren und präziseren Produktion von Waren geführt hat. Darüber hinaus hat die Integration von Robotern und anderen automatisierten Systemen die Fertigungskosten gesenkt und die Qualität der Produkte verbessert. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holzmann Maschinen WZK119ECO Werkzeug-Sortiment(1/4") 250mm 1x Steckschlüssel (1/4") 1 x Hammer 1 x Maßband 3m Fach2: 1 x Schere 200 mm 1 x Minisäge 3 x Sägeblätter 1 x Wasserwaage 400 mm 1 x Schneidmesser 5 x Ersatzklingen 9 x Sechskantschlüssel mit Kugelkopf: 1.5-2-2.5-3-4-5-6-8-10 mm Fach3: 1 x Wasserpumpenzange 225 mm 1 x Schlüssel für Werkzeugkoffer 1 x Kombizange 200 mm 5 x Kombischlüssel: 8-9-10-11-13 mm 1x Seitenschneiderzange 180 mm Fach4: 8x Schraubendreher 3 x Präzisionsschraubendreher 1 x Mini-Seitenschneider Zange 160 mm 1 x Mini-Spitzzange 160 mm159,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flexible Automatisierung der Konstruktion und Fertigung elektrischer Leitungssätze, Taschenbuch von Gunther Reinhart, Springer Berlin,Flexible Automatisierung Der Konstruktion Und Fertigung Elektrischer Leitungssätze, Taschenbuch Von Gunther Reinhart, Springer Berlin, 978-3-540-19003-5, Seitenanzahl: 18354,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatisierung des Arbeitsablaufes in der spanabhebenden Fertigung, Taschenbuch von Herwart Opitz, VS Verlag für Sozialwissenschaften,Automatisierung Des Arbeitsablaufes In Der Spanabhebenden Fertigung, Taschenbuch Von Herwart Opitz, Vs Verlag Für Sozialwissenschaften, 978-3-663-03533-6, Seitenanzahl: 4554,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie beeinflusst die Steuerungssoftware die Effizienz und Leistung von industriellen Maschinen und Anlagen in den Bereichen Fertigung, Automatisierung und Logistik?
Die Steuerungssoftware spielt eine entscheidende Rolle bei der Optimierung der Effizienz und Leistung von industriellen Maschinen und Anlagen, da sie die Prozesse automatisiert und überwacht. Durch die präzise Steuerung der Maschinen können Produktionsabläufe optimiert und Ausfallzeiten minimiert werden. Zudem ermöglicht die Software die Integration von verschiedenen Systemen, was zu einer effizienteren und nahtloseren Produktion führt. Darüber hinaus ermöglicht die Steuerungssoftware die Erfassung und Analyse von Daten, um Prozesse kontinuierlich zu verbessern und die Leistung der Anlagen zu maximieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Automatisierung in Materialfluss und Logistik, Taschenbuch von Klaus Krämer, Deutscher Universitätsverlag, 978-3-8244-2152-7Automatisierung In Materialfluss Und Logistik, Taschenbuch Von Klaus Krämer, Deutscher Universitätsverlag, 978-3-8244-2152-7, Seitenanzahl: 25074,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
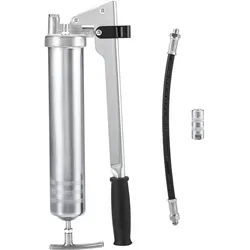
Magni, Fahrzeug Werkzeug, Industrie-Fettpresse vz PRELIxxPro M10x1 PressolDie Industrie-Fettpresse vz PRELIxxPro M10x1 von Magni ist ein leistungsstarkes Werkzeug, das für den professionellen Einsatz in der Fahrzeugwartung und -reparatur konzipiert wurde. Mit einem robusten Stahlrohr-Pressenkörper, der verzinkt ist, bietet dieses Modell eine hohe Langlebigkeit und Widerstandsfähigkeit gegen Korrosion. Die Wandstärke von 1,0 mm sorgt für zusätzliche Stabilität während des Betriebs. Die Fettpresse ist vielseitig einsetzbar und kann sowohl mit Fettkartuschen (400 g) als auch mit losem Fett oder einem Füllgerät befüllt werden. Sie verarbeitet Fette bis zur NLGI-Klasse 3 und erfüllt die Anforderungen der DIN 1283. Im Lieferumfang enthalten ist ein Panzerschlauch mit einer Länge von 300 mm, der mit einer verpressten Dichtung und einem Hydraulikmundstück ausgestattet ist, um eine effiziente Anwendung zu gewährleisten. - Robuster Stahlrohr-Pressenkörper mit verzinkter Oberfläche für Korrosionsschutz - Vielseitige Befüllmöglichkeiten: Fettkartuschen, loses Fett oder Füllgerät - Verarbeitet Fette bis zur NLGI-Klasse 3 für verschiedene Anwendungen - Inklusive Panzerschlauch mit verpresster Dichtung und Hydraulikmundstück für einfache Handhabung.64,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie hat die Entwicklung von Maschinen die Produktivität in der Industrie, die Effizienz in der Landwirtschaft und die Automatisierung in der Fertigung beeinflusst?
Die Entwicklung von Maschinen hat die Produktivität in der Industrie durch die Automatisierung von Arbeitsprozessen und die Erhöhung der Arbeitsgeschwindigkeit deutlich gesteigert. In der Landwirtschaft hat sie die Effizienz durch den Einsatz von Traktoren, Erntemaschinen und anderen Geräten verbessert, was zu einer höheren Ernteausbeute und geringeren Arbeitskosten führt. In der Fertigung hat die Entwicklung von Maschinen die Automatisierung vorangetrieben, was zu einer schnelleren und präziseren Produktion von Waren geführt hat. Darüber hinaus hat die Integration von Robotern und anderen automatisierten Systemen die Fertigungskosten gesenkt und die Qualität der Produkte verbessert. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.